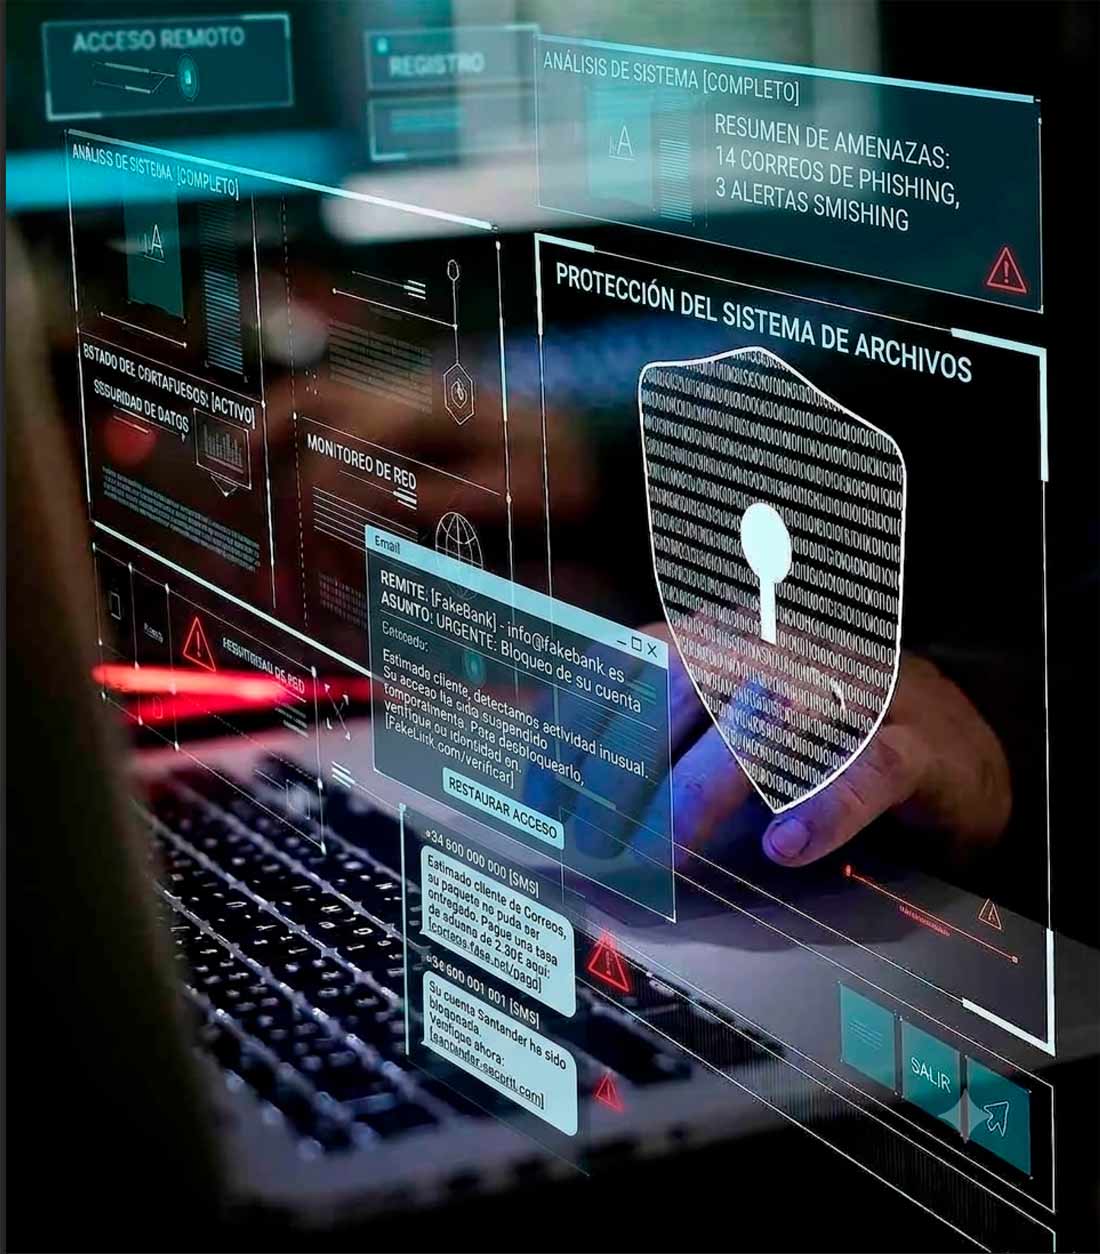
Los correos electrónicos y los mensajes de texto a móviles (SMS) se han convertido en una de las principales puertas de entrada a los ciberataques y las estafas digitales. Los mensajes fraudulentos son cada vez más sofisticados y en ocasiones resulta difícil distinguirlos de una comunicación legítima de un banco, una empresa o una administración pública.
Para hacer frente a este problema, el Centro de Inteligencia Digital de la Provincia de Alicante (CENID) y la empresa Kyndryl han desarrollado Aitana Fraud Guard, una herramienta de inteligencia artificial para detectar phishing, fraude y suplantación de identidad en correos electrónicos y SMS.
El sistema utiliza el modelo de lenguaje Aitana 7B, desarrollado en el marco del Proyecto Alia, la iniciativa estatal para impulsar una inteligencia artificial en español y en las lenguas cooficiales. La herramienta no solo identifica los mensajes potencialmente fraudulentos, sino que también explica por qué considera que una comunicación es peligrosa.
Aitana Fraud Guard fue presentada durante el VI Foro Alia y constituye una nueva transferencia de conocimiento desde la investigación y el desarrollo de modelos de inteligencia artificial hacia una aplicación práctica de ciberseguridad.
Cómo funciona la inteligencia artificial para detectar phishing
Aitana Fraud Guard utiliza procesamiento del lenguaje natural para analizar los mensajes que reciben los usuarios. El sistema busca indicios de fraude y de suplantación de identidad de empresas y administraciones públicas y puede bloquear comunicaciones maliciosas destinadas a comprometer la seguridad de usuarios y organizaciones.
Una de sus características diferenciales es que no se limita a clasificar un mensaje como legítimo o fraudulento. La herramienta ofrece también una explicación de los motivos por los que considera que un correo electrónico o un SMS puede ser un intento de fraude.
Su funcionamiento se basa en el trabajo coordinado de dos modelos de lenguaje, explica Robiert Sepúlveda, investigador del Grupo de Procesamiento del Lenguaje y Sistemas de Información de la Universidad de Alicante, adscrito a CENID.
El primer modelo, de tipo «discriminador», se encarga de leer los mensajes e identificar patrones asociados a las comunicaciones fraudulentas. Entre ellos se encuentran, por ejemplo, determinadas expresiones utilizadas habitualmente en este tipo de engaños o la falta de correspondencia entre el dominio desde el que se envía el mensaje y la entidad a la que supuestamente pertenece.
Para desarrollar esta capacidad, el algoritmo ha sido entrenado con unos 6.000 correos electrónicos y mensajes SMS simulados, tanto fraudulentos como legítimos, que reproducen las características habituales de ambos tipos de comunicación.
La inteligencia artificial busca patrones que los filtros tradicionales no detectan
Los ciberdelincuentes han perfeccionado sus técnicas. Atrás quedaron los mensajes en los que un supuesto príncipe africano solicitaba ayuda para sacar una fortuna de su país o una desconocida prometía una herencia millonaria a cambio de un pequeño porcentaje.
Los actuales intentos de phishing y fraude digital pueden imitar con bastante precisión la apariencia y el lenguaje de una entidad bancaria, una administración pública o una empresa conocida. Incluso usuarios experimentados pueden llegar a considerar legítimos algunos de estos mensajes.
Francisco Mateu, especialista en ciberseguridad de Kyndryl, explica que el proyecto nació precisamente porque los sistemas convencionales comenzaban a mostrar dificultades para enfrentarse a este nuevo escenario.
«Los mecanismos tradicionales basados en reglas empezaban a mostrar limitaciones para detectar amenazas», explica.
Los sistemas tradicionales de ciberseguridad analizan elementos como archivos adjuntos, enlaces o determinadas palabras clave. Sin embargo, el lenguaje utilizado en una estafa contiene otros indicios más difíciles de convertir en reglas.
«En ciberseguridad trabajamos con patrones, con reglas. Estos mecanismos analizan archivos adjuntos, enlaces, palabras clave… Al aplicar metodologías basadas en el lenguaje hacemos una descomposición de cómo funciona el fraude y ahí se repiten unas estructuras: transmiten urgencia, contexto, prisa, ciertos elementos sutiles que un humano detecta fácilmente, pero no tanto una máquina. La inteligencia artificial sí puede detectar estos elementos», señala Mateu.
De esta forma, la herramienta analiza no solamente qué contiene un mensaje, sino también cómo está construido el lenguaje utilizado para intentar engañar al destinatario.
Aitana 7B explica por qué un mensaje es fraudulento
El segundo modelo que interviene en Aitana Fraud Guard es Aitana 7B, de tipo «generativo-instruido». Su función comienza después del análisis realizado por el modelo discriminador.
Aitana 7B genera una explicación detallada de las razones por las que el sistema considera fraudulento un correo o un SMS. Además, identifica la categoría de fraude a la que pertenece.
Esta capacidad de explicar la decisión es especialmente relevante en ciberseguridad. El usuario no recibe únicamente una advertencia sobre un posible mensaje peligroso, sino también información que puede ayudarle a comprender qué señales han llevado a la inteligencia artificial a identificarlo como sospechoso.
La herramienta, además, proporciona una probabilidad de que el mensaje sea engañoso, de manera que el usuario pueda aplicar sus propios criterios antes de decidir qué hacer con él.
«La herramienta da una probabilidad de que ese correo sea engañoso y la explicación de por qué lo considera así», afirma Mateu.
Una herramienta de ciberseguridad para empresas y usuarios
Aitana Fraud Guard tiene un carácter genérico y ha sido diseñada tanto para empresas como para usuarios particulares. Está pensada para instalarse en equipos informáticos y teléfonos móviles y utilizarse como una capa adicional de protección frente a mensajes fraudulentos.
La tecnología también se está preparando para integrarse como utilidad dentro de los sistemas de seguridad de las aplicaciones de banca electrónica. Para ello, la empresa encargada del desarrollo final del producto ya trabaja con una entidad financiera.
La herramienta no pretende sustituir a las soluciones de ciberseguridad existentes, sino complementarlas, especialmente en aquellos casos en los que un mensaje fraudulento consigue superar los filtros convencionales.
Su función es, precisamente, ayudar a «cazar» esos mensajes que escapan a las barreras tradicionales.
Un sistema que puede aprender de los nuevos fraudes
Otra de las características de Aitana Fraud Guard es su capacidad para generar información durante su funcionamiento. Estos datos pueden utilizarse posteriormente para mejorar el sistema de detección.
«Hemos añadido al sistema una utilidad para dejar registro de todo lo que hace y que se puede hacer un reentrenamiento del sistema, un aprendizaje semiautónomo», explica Mateu.
El objetivo es que la experiencia acumulada por la herramienta pueda servir para mejorar progresivamente su capacidad de detectar nuevos patrones de fraude, algo especialmente importante en un ámbito en el que las técnicas utilizadas por los ciberdelincuentes evolucionan continuamente.
Hasta el momento, Aitana Fraud Guard ha sido probada de manera experimental y los resultados obtenidos son positivos: en las pruebas realizadas ha sido capaz de identificar todos los correos fraudulentos que se le han presentado.
Soberanía tecnológica para proteger datos sensibles
Más allá de su aplicación contra el phishing, el proyecto incorpora otro elemento estratégico: la soberanía tecnológica.
La participación de CENID y el uso de un modelo desarrollado dentro del Proyecto Alia permiten disponer de mayor información y control sobre la tecnología utilizada, algo especialmente relevante cuando se trabaja con datos sensibles y en sectores sometidos a una regulación estricta, como el financiero.
Mateu destaca que esta fue una de las razones fundamentales para desarrollar la herramienta junto a CENID y utilizar los modelos de Alia.
«Sin el trabajo de CENID, esta herramienta no existiría con la misma calidad. En entornos financieros, en entornos muy regulados, necesitamos soberanía tecnológica, no enviar los datos a un sitio desconocido. No sabemos con qué datos, sesgos o parámetros se han entrenado modelos de fuera. De los modelos Alia lo sabemos todo: cómo se han entrenado, con qué datos, dónde… aquí tenemos control y visibilidad total de todo», afirma Mateu.
Así, Aitana Fraud Guard representa una aplicación práctica de la inteligencia artificial desarrollada en España. El proyecto conecta investigación, modelos de lenguaje y ciberseguridad para afrontar uno de los problemas más habituales de la vida digital: distinguir una comunicación legítima de un intento de engaño.
La herramienta desarrollada por CENID y Kyndryl muestra, además, cómo los modelos de lenguaje pueden utilizarse no solo para generar contenidos, sino también para analizar el lenguaje de los ciberdelincuentes, detectar patrones de fraude y explicar al usuario por qué un mensaje puede ser peligroso.
En ese sentido, Aitana Fraud Guard supone un paso más en la transferencia del conocimiento científico hacia soluciones reales y una nueva aplicación del Proyecto Alia, concebido para impulsar una inteligencia artificial española con mayor control sobre sus modelos, sus datos y su tecnología.