La Universidad de Alicante ha recuperado ya, o está finalizando la recuperación, de alrededor del 95% de los servicios afectados por el ciberataque sufrido el pasado 2 de julio, un incidente que obligó a apagar parte de su infraestructura tecnológica para contener la intrusión. Según ha explicado el vicerrector de Transformación Digital, Rafael Molina, durante el Consejo de Gobierno celebrado este jueves, la rápida actuación del Servicio de Informática evitó que los ciberdelincuentes accedieran a información relevante y limitó el alcance del ataque.
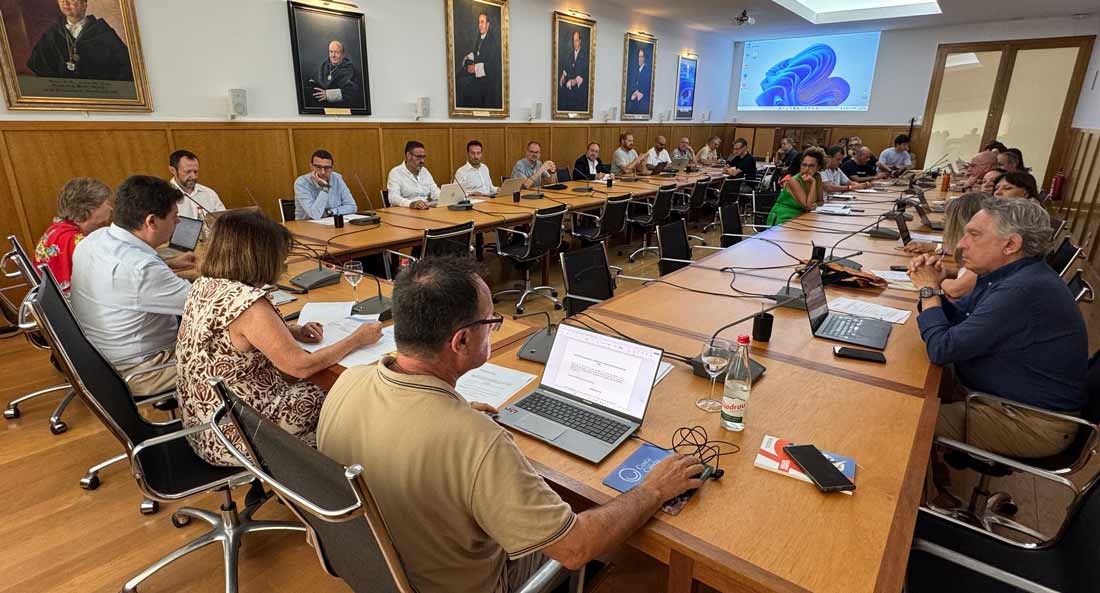
El responsable de Transformación Digital ha realizado una reconstrucción cronológica del incidente y de las medidas adoptadas para contenerlo, restaurar los sistemas y garantizar que los servicios recuperados fueran completamente seguros antes de volver a ponerse en funcionamiento.
La rápida respuesta evitó daños mayores en el ciberataque a la Universidad de Alicante
Durante su intervención, Rafael Molina insistió en «la virulencia del ataque» y destacó que la reacción inmediata del Servicio de Informática fue decisiva para minimizar las consecuencias.
Según contó, «el entorno ha permanecido a salvo, se ha podido remontar lo afectado en un tiempo récord y se ha evitado que los ciberdelincuentes accedieran a información o datos relevantes, o causaran daños con unos efectos devastadores», ha afirmado Rafael Molina.
Actualmente, la Universidad de Alicante estima que el 95% de los servicios ya están recuperados o en la fase final de restauración, con el objetivo de que todos estén plenamente operativos antes del inicio del próximo curso académico. Los pocos servicios que no podrán recuperarse deberán reconstruirse desde cero, una circunstancia que la institución aprovechará para modernizar su infraestructura tecnológica y rediseñar sus funcionalidades.
El ataque solo afectó a uno de los nodos
Uno de los aspectos más relevantes de la comparecencia fue la explicación técnica del alcance de la intrusión. Molina detalló que la infraestructura de virtualización de la Universidad de Alicante está distribuida en diferentes clústeres físicos independientes, cada uno formado por varios nodos separados entre sí.
En este sentido, explicó que «la intrusión sólo se produjo en uno de los nodos de uno de los clusters, por lo que el resto ha estado a salvo en todo momento».
El clúster comprometido alojaba aproximadamente 80 servidores virtuales repartidos en tres nodos, aunque únicamente uno de ellos fue comprometido.
«El cluster afectado tenía aproximadamente 80 servidores virtuales repartidos en tres nodos y la intrusión se ha producido sólo en uno de los nodos afectando únicamente a 20 de las aplicaciones y las configuraciones, pero no a datos de los usuarios«, ha señaló Rafael Molina.
Esta explicación confirma que los datos de los usuarios no resultaron comprometidos, uno de los aspectos que más preocupación había generado desde que se conoció el ataque.
Un exhaustivo proceso de análisis antes de recuperar los servicios
La recuperación de los sistemas no ha consistido únicamente en volver a poner en marcha los servidores. El equipo técnico de la Universidad de Alicante sometió todo el entorno tecnológico a un proceso de análisis, aislamiento y monitorización constante para descartar la presencia de software malicioso que pudiera permanecer oculto tras el ataque.
Según el vicerrector, antes de restaurar cualquier aplicación era imprescindible comprobar no sólo que no hubiera sido alterada, sino también que no permaneciera contaminada por código malicioso latente.
Como explicó Rafael Molina, «se trata de un proceso muy costoso que requiere de un aislamiento de la aplicación y su ejecución en entornos controlados y cerrados y la monitorización constante mediante herramientas muy especializadas». Y ha concluido: «sólo cuando se ha podido garantizar su seguridad se ha ido procediendo a la restauración de los servicios».
Reconocimiento al Servicio de Informática
Durante la sesión del Consejo de Gobierno, tanto el equipo rectoral como la comunidad universitaria quisieron reconocer el trabajo realizado durante las semanas posteriores al ataque.
El vicerrector y la rectora, Amparo Navarro, agradecieron la colaboración mostrada por toda la comunidad universitaria para mantener la actividad académica con el menor impacto posible.
La rectora destacó que «nos ha salvado la intuición y el buen hacer de los profesionales que sostienen el entramado digital de nuestra Universidad, pero también, la inversión callada en recursos humanos y técnicos por la que apostamos en la Universidad de Alicante, así como todos los mecanismos de prevención y ciberseguridad que nos obligan a acatar a diario y que ahora se demuestran imprescindibles», ha afirmado Amparo Navarro.
Posteriormente, los representantes sindicales y el director de la Escuela Politécnica Superior propusieron que el Consejo de Gobierno hiciera pública una felicitación al Servicio de Informática «por su compromiso, su diligencia y el impecable trabajo realizado». La propuesta fue aprobada por unanimidad porque, según manifestaron, «somos conscientes de la gravedad del ataque y han trabajado sin descanso».
La investigación continúa para identificar al grupo responsable
La investigación policial sigue abierta, por lo que la Universidad de Alicante mantiene la prudencia sobre la autoría del ataque. Hasta el momento, la institución únicamente ha confirmado que detrás de la intrusión se encuentra un grupo internacional especializado en ciberataques contra grandes instituciones, que suele exigir importantes rescates económicos a cambio del desencriptado de la información y deja una firma característica tras cada ataque.
La Universidad de Alicante inicia la implantación de sus nuevos estatutos
Además del análisis del ciberataque, el Consejo de Gobierno abordó la implantación de los nuevos estatutos de la Universidad de Alicante.
El secretario general, Josep Ochoa, explicó la hoja de ruta para adaptar progresivamente los reglamentos internos a la nueva normativa. Como primera medida, el Consejo aprobó una reglamentación provisional para regular los procesos electorales y el funcionamiento de los órganos de representación y gobierno.
También se celebró el sorteo electrónico para constituir la nueva Comisión Electoral, que por primera vez estará presidida por el secretario general y contará con representación del Personal Docente e Investigador (PDI), el Personal Técnico, de Gestión, Administración y Servicios (PTGAS) y el estudiantado. El procedimiento fue realizado electrónicamente con la colaboración de Albina Gomis, jefa de operaciones del departamento de Explotación de Aplicaciones del Servicio de Informática.