La Universidad de Alicante (UA) ha logrado contener un ataque informático con un supuesto ransomware detectado el pasado jueves, una rápida actuación que evitó que el incidente afectara a los sistemas críticos de la institución. Aunque el atacante consiguió acceder a algunos servidores secundarios, la universidad asegura que no se ha producido ninguna fuga de información y que los datos personales, económicos y académicos permanecen protegidos.
Como medida preventiva, la institución desactivó temporalmente varios servicios digitales, entre ellos UACloud, el acceso remoto para el personal y la administración electrónica, mientras continúa revisando toda la infraestructura informática antes de restablecer completamente la normalidad. Esta medida ha afectado a estudiantes que hacen los exámenes de recuperación estos días, al no poder acceder a los contenidos y material académico.
Una actividad inusual permitió detectar el ataque
El vicerrector de Transformación Digital, Rafael Molina, explica que la incidencia comenzó a investigarse tras detectarse una actividad anómala en los servidores. «Los sistemas de monitorización alertaron de actividades sospechosas en una de las infraestructuras TI, que podían deberse a la introducción de un malware del tipo ransomware que podría haber empezado a actuar», explica Molina.
El responsable universitario detalla que este tipo de malware utiliza complejos algoritmos para cifrar la información de los sistemas afectados con el objetivo de exigir posteriormente un rescate económico a cambio de recuperar el acceso a los datos.
Tras evaluar el alcance de la posible intrusión, la Universidad decidió desconectar de forma preventiva parte de la infraestructura tecnológica desde la que podía estar produciéndose el ataque.
La rápida respuesta evitó que el ransomware alcanzara los sistemas críticos
La actuación coordinada del equipo de seguridad y de los técnicos del Servicio de Informática permitió contener el incidente en muy poco tiempo, limitando sus efectos a un número reducido de servidores secundarios.
No obstante, la Universidad optó por ampliar las medidas de protección.
«Por precaución, hasta tener un análisis completo y exhaustivo de todo el entorno, hemos procedido a la detención preventiva de los servidores que compartían dicha infraestructura, como por ejemplo UACloud (la intranet que da acceso a los servicios TI de la institución), el acceso remoto de los trabajadores (lo que ha afectado al teletrabajo) o la administración electrónica (suspendiendo los plazos legales para todos los procesos que se gestionan a través de este medio), medidas de contención necesarias que nos han permitido minimizar el ataque», señala Molina.
Los servicios esenciales se recuperaron en menos de 24 horas
Una vez controlada la intrusión, la Universidad comenzó a restaurar progresivamente los servicios afectados. El vicegerente de Tecnologías de la Información, Iván Mingot, asegura que la institución «está trabajando sin descanso para que a la mayor brevedad posible se puedan volver a poner en marcha todos estos servicios».
Desde la Gerencia destacan que la recuperación ha sido especialmente rápida. «En apenas 24 horas, los técnicos del Servicio de Informática consiguieron restaurar los servicios esenciales y habilitar pasarelas seguras para el acceso a los servicios interrumpidos, garantizando en todo momento la continuidad de la actividad administrativa», afirma el gerente Julio García Mora.
La actuación se ha desarrollado siguiendo los protocolos de respuesta a incidentes de ciberseguridad con los que la Universidad de Alicante alinea su infraestructura tecnológica.
La Universidad asegura que no se han filtrado datos
Tras un intenso trabajo de verificación durante todo el fin de semana, los especialistas del Servicio de Informática concluyen que no existe evidencia de fuga de información.
La institución asegura que los sistemas nucleares de la Universidad no llegaron a verse comprometidos y que la actividad administrativa ha continuado funcionando con normalidad, salvo en aquellos servicios desconectados por motivos de seguridad.
La Universidad confirma además que, aunque el malware logró acceder a algunos servidores, no se ha visto afectada información sensible, por lo que los datos personales, económicos y académicos de la comunidad universitaria han permanecido protegidos.
La matrícula continuará según el calendario previsto
Uno de los aspectos que más preocupaba a estudiantes y futuros alumnos era el proceso de matrícula.
La Universidad de Alicante confirma que el sistema de matriculación no se ha visto afectado, por lo que el calendario previsto se mantiene sin cambios.
Mientras tanto, los equipos tecnológicos continúan restaurando de forma progresiva el resto de servicios suspendidos de manera preventiva.
«Entendemos el inconveniente y el nerviosismo que esta paralización puede haber ocasionado en un momento tan importante del curso como es el periodo de recuperación de exámenes y de matrícula, de ahí que se esté trabajando a contrarreloj para volver a la normalidad con la mayor celeridad posible, pero debemos priorizar la integridad, la seguridad y la continuidad futura del entorno. En todo caso, la matrícula y los procesos esenciales funcionarán con normalidad».
La Universidad denunciará el ataque ante la Policía Nacional
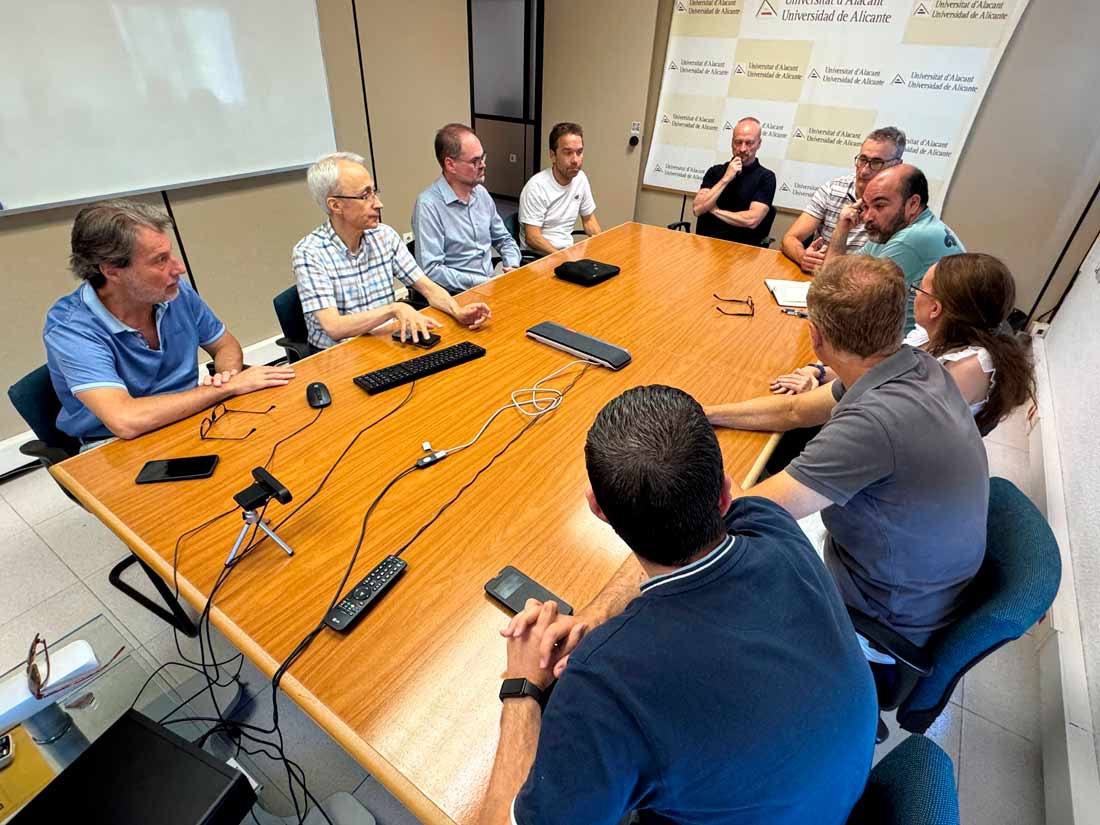
Desde que se detectó el incidente, la rectora de la Universidad de Alicante, Amparo Navarro, ha coordinado la respuesta junto al equipo de dirección y los responsables del Vicerrectorado de Transformación Digital y de la Gerencia, movilizando a más de una docena de especialistas en ciberseguridad y sistemas informáticos.
La rectora ha destacado la actuación del personal implicado.
«Su excelente capacidad de reacción, su monitoreo constante y su diligencia han evitado un perjuicio sin parangón», ha afirmado, al tiempo que ha subrayado «la gran profesionalidad mostrada por todo el equipo dependiente del Vicerrectorado de Transformación Digital y su compromiso con la Universidad, ya que desde que se tuvo constancia del incidente han realizado un esfuerzo ímprobo por restablecer la normalidad y evitar al máximo las molestias a los usuarios».
Las primeras investigaciones apuntan a que el ataque podría estar relacionado con una banda organizada especializada en ransomware con fines económicos.
La Universidad ha puesto los hechos en conocimiento de las autoridades competentes y presentará la correspondiente denuncia ante la Policía Nacional. Asimismo, aunque no se ha detectado ninguna filtración de información, la incidencia también ha sido comunicada al delegado de Protección de Datos de la Universidad para su traslado a la Agencia Española de Protección de Datos, siguiendo el procedimiento establecido.